Domain schweisserschutzschild.de kaufen?
Wir ziehen mit dem Projekt
schweisserschutzschild.de um.
Sind Sie am Kauf der Domain
schweisserschutzschild.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schweisserschutzschild.de kaufen?
Wie können Web-Feeds dazu beitragen, Inhalte effizienter und zeitnaher zu verbreiten? Welche Vorteile bietet die Nutzung von Web-Feeds für Webseitenbetreiber und Nutzer?
Web-Feeds ermöglichen es, Inhalte automatisch zu verbreiten, ohne dass Nutzer die Webseite besuchen müssen. Dadurch werden Informationen zeitnah und effizient an ein breiteres Publikum geliefert. Webseitenbetreiber können ihre Reichweite erhöhen und Nutzer können Inhalte bequem abonnieren und auf dem neuesten Stand bleiben. **
Was sind die Vorteile und Einsatzmöglichkeiten von Web-Feeds für Internetnutzer?
Web-Feeds ermöglichen es Nutzern, aktuelle Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu verfolgen. Sie bieten eine effiziente Möglichkeit, auf dem Laufenden zu bleiben, ohne ständig die Websites manuell besuchen zu müssen. Nutzer können ihre Interessen gezielt verfolgen und personalisierte Inhalte erhalten. **


Ähnliche Suchbegriffe für Web-Feeds
Top-Angebote
Produkte zum Begriff Web-Feeds:
-
ArbeitssicherheitArbeitssicherheit , Fachliche Grundlagen , Warnleuchten > Zusatzbeleuchtung , Auflage: Neuauflage, Erscheinungsjahr: 20190325, Produktform: Leinen, Redaktion: Kahl, Anke, Auflage: 19000, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 740, Abbildungen: mit zahlreichen farbigen Abbildungen und Tabellen, Keyword: Arbeitsschutz; Technische Sicherheit; Sicherheitsingenieur; Sicherheitsbeauftragter; Fachkraft für Arbeitssicherheit; Sicherheitsbeauftragte; Unfallverhütung; Berufskrankheiten; Betriebssicherheit; Arbeitsmittel; Gefährdung; Gefahrstoff, Fachschema: Arbeitsgesetz~Arbeitsrecht~Arbeitsschutz - ArbSchG~Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Arbeitszeit, Bildungszweck: für die Hochschule, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Arbeitsschutz- und Arbeitssicherheitsrecht, Arbeitszeitrecht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXII, Seitenanzahl: 740, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Länge: 236, Breite: 167, Höhe: 45, Gewicht: 1215, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783503130054 9783503083213 9783503057474 9783503041046 9783503035205 9783503029440, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,77,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktionieren Web-Feeds und welche Vorteile bieten sie für die Nutzer?
Web-Feeds sind Dateiformate, die automatisch aktualisierte Inhalte von Websites liefern. Nutzer können sich über neue Beiträge oder Aktualisierungen informieren, ohne die Website besuchen zu müssen. Dadurch sparen sie Zeit und erhalten relevante Informationen direkt auf ihren Geräten. **
-
Wie verwenden Web-Feeds, um aktuelle Informationen aus verschiedenen Quellen zu abonnieren und zu verfolgen? Warum sind Web-Feeds eine effektive Möglichkeit, um auf dem neuesten Stand zu bleiben?
Web-Feeds sind spezielle Dateiformate, die es ermöglichen, aktuelle Informationen von verschiedenen Websites zu abonnieren und zu verfolgen. Durch das Abonnieren von Web-Feeds können Nutzer automatisch über neue Inhalte informiert werden, ohne die Websites regelmäßig besuchen zu müssen. Web-Feeds sind eine effektive Möglichkeit, um auf dem neuesten Stand zu bleiben, da sie es ermöglichen, Informationen aus verschiedenen Quellen zu bündeln und zentral zu verwalten. **
-
1) Wie können Web-Feeds dabei helfen, aktuelle Inhalte bequem und übersichtlich auf einer Website darzustellen? 2) Welche Vorteile bieten Web-Feeds für Nutzer und wie können sie die Internetnutzung erleichtern?
Web-Feeds ermöglichen es, automatisch aktuelle Inhalte von verschiedenen Quellen auf einer Website anzuzeigen. Sie bieten den Nutzern die Möglichkeit, sich über neue Beiträge und Updates ohne manuelles Suchen informieren zu lassen. Dadurch sparen sie Zeit und erhalten relevante Informationen auf einen Blick. **
-
Wie kann man Web-Feeds nutzen, um automatisch über neue Inhalte auf einer Website informiert zu werden? Was sind die Vorteile von Web-Feeds und wie kann man sie in verschiedenen Anwendungen einsetzen?
Man kann Web-Feeds abonnieren, um automatisch über neue Inhalte auf einer Website informiert zu werden, ohne die Seite regelmäßig besuchen zu müssen. Die Vorteile von Web-Feeds sind, dass sie Zeit sparen, indem sie relevante Informationen direkt liefern, und dass sie in verschiedenen Anwendungen wie Newsreadern, E-Mail-Clients oder Social-Media-Plattformen genutzt werden können. Man kann Web-Feeds auch für personalisierte Inhalte nutzen, um nur die Informationen zu erhalten, die für einen relevant sind. **

Wie funktionieren Web-Feeds und wie können sie dabei helfen, Inhalte im Internet zu verfolgen?
Web-Feeds sind Dateien, die regelmäßig aktualisierte Informationen von Websites sammeln und in einem standardisierten Format bereitstellen. Nutzer können diese Feeds abonnieren und erhalten so automatisch Benachrichtigungen über neue Inhalte. Dadurch können sie bequem und effizient die Aktualisierungen ihrer Lieblingsseiten verfolgen, ohne diese regelmäßig manuell besuchen zu müssen. **
Was sind die Vorteile von Web-Feeds und wie können sie die Online-Erfahrung verbessern?
Web-Feeds ermöglichen es Nutzern, aktuelle Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu verfolgen. Sie bieten eine bequeme Möglichkeit, auf dem Laufenden zu bleiben, ohne jede Website einzeln besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer nur die Inhalte sehen, die für sie relevant sind, was ihre Online-Erfahrung verbessert. **
Top-Angebote
Produkte zum Begriff Web-Feeds:
-
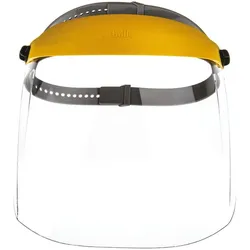
Univet, Schutzbrille + Gesichtsschutz, Schweisserschutzschild mit Griff 608Ausführung: Schweisserschutzschild aus schwarzer Faser mit Griff kann durch die austauschbaren Scheiben für verschiedene Anwendungen eingesetzt werden. Das Schild ermöglicht eine vollständige Abdeckung des Gesichts. Das Fenster des Schutzschildes hat eine Abmessung von 75 x 98 mm. Lieferumfang: Das Schweisserschutzschild wird ohne Scheibe geliefert.41,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SW-Stahl, Schutzbrille + Gesichtsschutz, 11201L Schweisserschutzschild, 90x110 mm gekröpftDas SW-Stahl 11201L Schweisserschutzschild ist ein hochwertiges Schutzgerät, das speziell für Schweissarbeiten entwickelt wurde. Mit einer Grösse von 90x110 mm und einer gekröpften Form bietet es optimalen Schutz für die Augen und das Gesicht vor schädlichen Strahlen und Funken, die während des Schweissprozesses entstehen können. Dieses Produkt vereint die Funktionalität einer Schweisserbrille und eines Schweisserhelms, was es zu einer praktischen Wahl für Fachkräfte und Hobby-Schweisser macht. Hergestellt in Deutschland, gewährleistet das Schutzschild eine hohe Qualität und Langlebigkeit. Die kompakte Bauweise ermöglicht eine einfache Handhabung und einen bequemen Sitz, sodass es auch über längere Zeiträume getragen werden kann. Das SW-Stahl 11201L Schweisserschutzschild ist somit eine essentielle Ausrüstung für alle, die in der Metallverarbeitung oder im Handwerk tätig sind und dabei auf Sicherheit und Schutz Wert legen.33,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ArbeitssicherheitArbeitssicherheit , Fachliche Grundlagen , Warnleuchten > Zusatzbeleuchtung , Auflage: Neuauflage, Erscheinungsjahr: 20190325, Produktform: Leinen, Redaktion: Kahl, Anke, Auflage: 19000, Auflage/Ausgabe: Neuauflage, Seitenzahl/Blattzahl: 740, Abbildungen: mit zahlreichen farbigen Abbildungen und Tabellen, Keyword: Arbeitsschutz; Technische Sicherheit; Sicherheitsingenieur; Sicherheitsbeauftragter; Fachkraft für Arbeitssicherheit; Sicherheitsbeauftragte; Unfallverhütung; Berufskrankheiten; Betriebssicherheit; Arbeitsmittel; Gefährdung; Gefahrstoff, Fachschema: Arbeitsgesetz~Arbeitsrecht~Arbeitsschutz - ArbSchG~Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Arbeitszeit, Bildungszweck: für die Hochschule, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Arbeitsschutz- und Arbeitssicherheitsrecht, Arbeitszeitrecht, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXII, Seitenanzahl: 740, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich Verlag, Verlag: Schmidt, Erich, Länge: 236, Breite: 167, Höhe: 45, Gewicht: 1215, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783503130054 9783503083213 9783503057474 9783503041046 9783503035205 9783503029440, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,77,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Web-Feeds dazu beitragen, Inhalte effizienter und zeitnaher zu verbreiten? Welche Vorteile bietet die Nutzung von Web-Feeds für Webseitenbetreiber und Nutzer?
Web-Feeds ermöglichen es, Inhalte automatisch zu verbreiten, ohne dass Nutzer die Webseite besuchen müssen. Dadurch werden Informationen zeitnah und effizient an ein breiteres Publikum geliefert. Webseitenbetreiber können ihre Reichweite erhöhen und Nutzer können Inhalte bequem abonnieren und auf dem neuesten Stand bleiben. **
-
Was sind die Vorteile und Einsatzmöglichkeiten von Web-Feeds für Internetnutzer?
Web-Feeds ermöglichen es Nutzern, aktuelle Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu verfolgen. Sie bieten eine effiziente Möglichkeit, auf dem Laufenden zu bleiben, ohne ständig die Websites manuell besuchen zu müssen. Nutzer können ihre Interessen gezielt verfolgen und personalisierte Inhalte erhalten. **
-
Wie funktionieren Web-Feeds und welche Vorteile bieten sie für die Nutzer?
Web-Feeds sind Dateiformate, die automatisch aktualisierte Inhalte von Websites liefern. Nutzer können sich über neue Beiträge oder Aktualisierungen informieren, ohne die Website besuchen zu müssen. Dadurch sparen sie Zeit und erhalten relevante Informationen direkt auf ihren Geräten. **
-
Wie verwenden Web-Feeds, um aktuelle Informationen aus verschiedenen Quellen zu abonnieren und zu verfolgen? Warum sind Web-Feeds eine effektive Möglichkeit, um auf dem neuesten Stand zu bleiben?
Web-Feeds sind spezielle Dateiformate, die es ermöglichen, aktuelle Informationen von verschiedenen Websites zu abonnieren und zu verfolgen. Durch das Abonnieren von Web-Feeds können Nutzer automatisch über neue Inhalte informiert werden, ohne die Websites regelmäßig besuchen zu müssen. Web-Feeds sind eine effektive Möglichkeit, um auf dem neuesten Stand zu bleiben, da sie es ermöglichen, Informationen aus verschiedenen Quellen zu bündeln und zentral zu verwalten. **
Ähnliche Suchbegriffe für Web-Feeds
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.10129,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
1) Wie können Web-Feeds dabei helfen, aktuelle Inhalte bequem und übersichtlich auf einer Website darzustellen? 2) Welche Vorteile bieten Web-Feeds für Nutzer und wie können sie die Internetnutzung erleichtern?
Web-Feeds ermöglichen es, automatisch aktuelle Inhalte von verschiedenen Quellen auf einer Website anzuzeigen. Sie bieten den Nutzern die Möglichkeit, sich über neue Beiträge und Updates ohne manuelles Suchen informieren zu lassen. Dadurch sparen sie Zeit und erhalten relevante Informationen auf einen Blick. **
-
Wie kann man Web-Feeds nutzen, um automatisch über neue Inhalte auf einer Website informiert zu werden? Was sind die Vorteile von Web-Feeds und wie kann man sie in verschiedenen Anwendungen einsetzen?
Man kann Web-Feeds abonnieren, um automatisch über neue Inhalte auf einer Website informiert zu werden, ohne die Seite regelmäßig besuchen zu müssen. Die Vorteile von Web-Feeds sind, dass sie Zeit sparen, indem sie relevante Informationen direkt liefern, und dass sie in verschiedenen Anwendungen wie Newsreadern, E-Mail-Clients oder Social-Media-Plattformen genutzt werden können. Man kann Web-Feeds auch für personalisierte Inhalte nutzen, um nur die Informationen zu erhalten, die für einen relevant sind. **
-
Wie funktionieren Web-Feeds und wie können sie dabei helfen, Inhalte im Internet zu verfolgen?
Web-Feeds sind Dateien, die regelmäßig aktualisierte Informationen von Websites sammeln und in einem standardisierten Format bereitstellen. Nutzer können diese Feeds abonnieren und erhalten so automatisch Benachrichtigungen über neue Inhalte. Dadurch können sie bequem und effizient die Aktualisierungen ihrer Lieblingsseiten verfolgen, ohne diese regelmäßig manuell besuchen zu müssen. **
-
Was sind die Vorteile von Web-Feeds und wie können sie die Online-Erfahrung verbessern?
Web-Feeds ermöglichen es Nutzern, aktuelle Inhalte von verschiedenen Websites an einem Ort zu sammeln und zu verfolgen. Sie bieten eine bequeme Möglichkeit, auf dem Laufenden zu bleiben, ohne jede Website einzeln besuchen zu müssen. Durch die Personalisierung von Feeds können Nutzer nur die Inhalte sehen, die für sie relevant sind, was ihre Online-Erfahrung verbessert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.